


Kritische PHP-Sicherheitslücken: Jetzt handeln
Verfasst von:

Zwei schwerwiegende Schwachstellen in PHP gefährden Websites, Portale und Geschäftsanwendungen. Unter dem Namen PHP2Shell werden die Lücken CVE-2026-109618 und CVE-2026-109619 geführt. Prüfen Sie jetzt, ob Ihre Systeme betroffen sind, installieren Sie die verfügbaren Sicherheitsupdates und untersuchen Sie Ihre Systeme auf mögliche Angriffe.

PHP ist eine der meistgenutzten Programmiersprachen für Webanwendungen. Viele Websites, Onlineshops, Kundenportale und interne Fachanwendungen laufen auf dieser Technologie. Entsprechend weit reichen die Folgen, wenn kritische Lücken bekannt werden.
Die als PHP2Shell bezeichneten Schwachstellen CVE-2026-109618 und CVE-2026-109619 erlauben es Angreifern unter bestimmten Voraussetzungen, ohne Anmeldung Schadcode auf betroffenen Systemen auszuführen.
Für Sie entstehen daraus konkrete Risiken: Vertrauliche Daten können abfließen, Zugangsdaten kompromittiert, Anwendungen manipuliert oder ganze Dienste lahmgelegt werden. Je nach Berechtigungen des Systems und seiner Einbindung in Ihre IT können auch weitere angebundene Systeme gefährdet sein.
Ist Ihre Organisation betroffen?
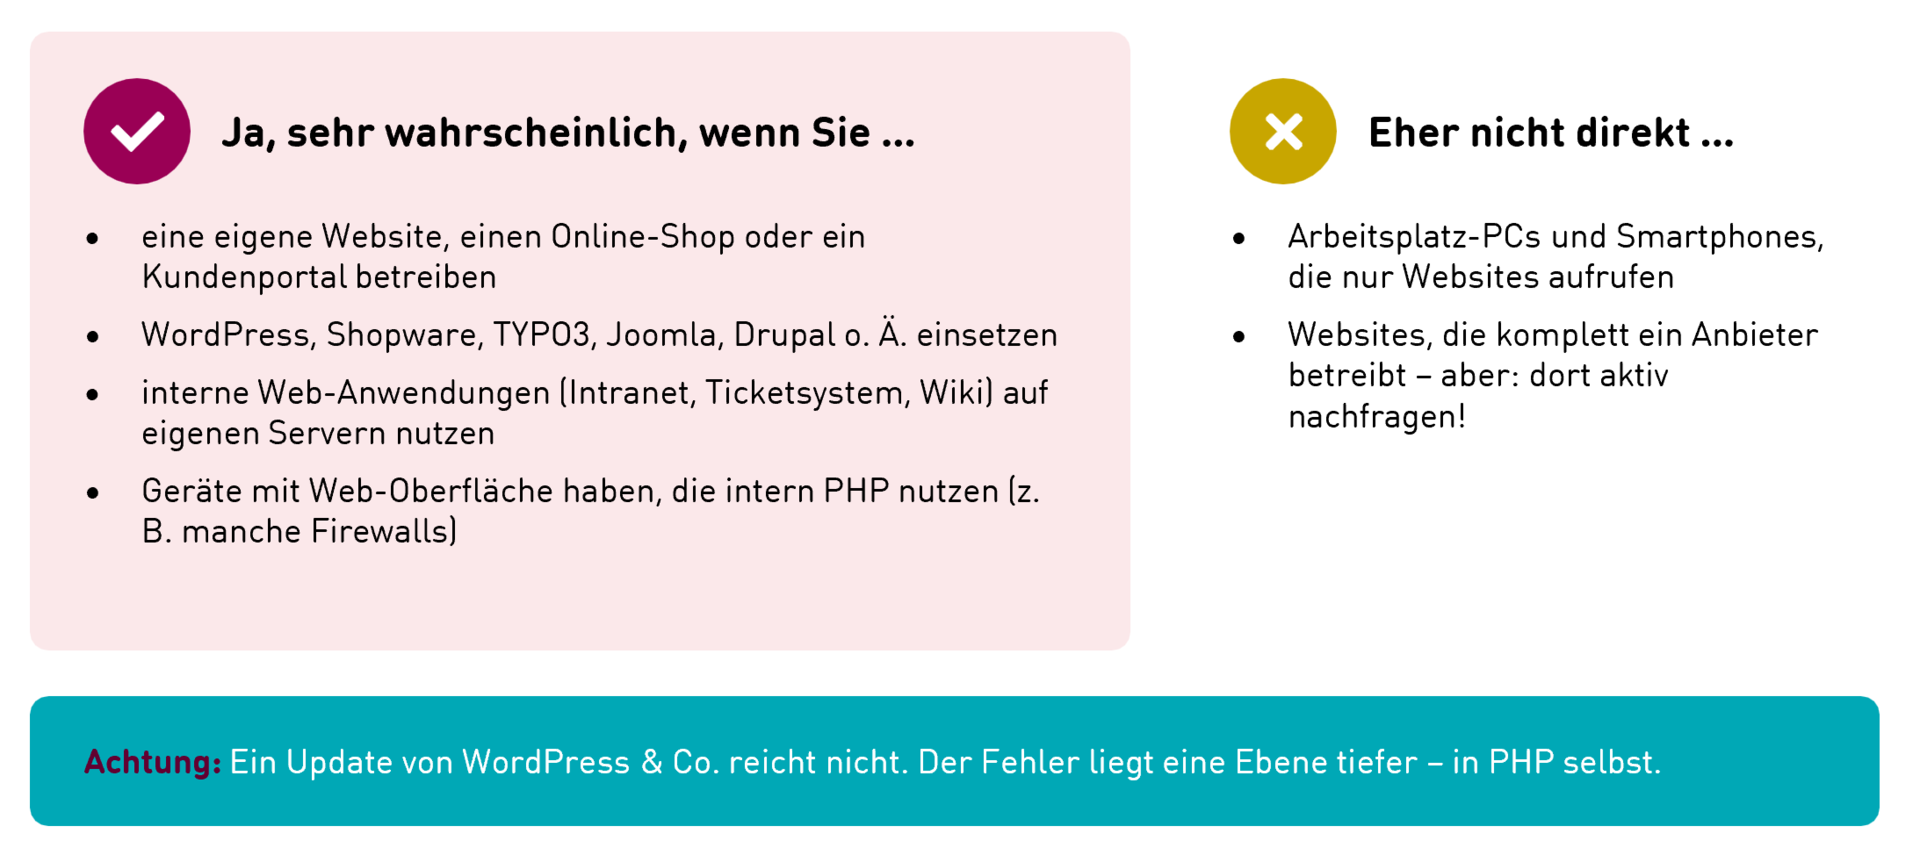
Betroffen sind potenziell alle Umgebungen, in denen eine verwundbare PHP-Version läuft. Dazu zählen vor allem:
- Unternehmenswebsites und Content-Management-Systeme (CMS)
- Onlineshops und Buchungsplattformen
- Kunden- und Mitarbeitendenportale
- Webbasierte Fachanwendungen
- APIs und Schnittstellen
- Hosting-Umgebungen, Container und eingebettete PHP-Komponenten
Beachten Sie: PHP ist nicht immer unmittelbar als Teil einer Anwendung erkennbar. Auch Systeme, die externe Dienstleister für Sie betreiben, oder integrierte Komponenten können betroffen sein.
Entscheidend ist deshalb eine vollständige Bestandsaufnahme aller PHP-basierten Systeme – auch der Anwendungen, die außerhalb Ihrer eigenen IT-Abteilung laufen.
Fünf Maßnahmen, die Sie jetzt ergreifen sollten
1. Betroffenheit prüfen und Verantwortlichkeiten festlegen
Beauftragen Sie zuerst Ihre IT-Abteilung oder Ihren IT-Dienstleister, sämtliche PHP-basierten Anwendungen systematisch zu prüfen.
Berücksichtigen Sie dabei neben eigenen Servern auch Hosting-Dienste, Container-Umgebungen und eingebettete Komponenten. Öffentlich erreichbare Anwendungen prüfen Sie zuerst – sie bieten die größte Angriffsfläche.
Legen Sie außerdem klar fest, wer für Prüfung, Umsetzung und Dokumentation verantwortlich ist.
2. Verfügbare Sicherheitsupdates installieren
Für die betroffenen PHP-Versionszweige stehen laut Sicherheitsinformation korrigierte Versionen bereit:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Alternativ setzen Sie einen neueren Sicherheitsstand des jeweiligen Versionszweigs ein oder ausdrücklich bestätigte Sicherheitskorrekturen des Herstellers (Backports).
Lassen Sie sich bestätigen, dass beide Schwachstellen behoben sind – und welche PHP-Version tatsächlich auf dem jeweiligen System läuft.
Wichtig: Ein Update des CMS oder einzelner Plugins reicht nicht zwangsläufig. Entscheidend ist der Sicherheitsstand der zugrunde liegenden PHP-Installation.
3. Nicht aktualisierte Systeme vorübergehend absichern
Können Sie ein Update nicht sofort einspielen, ergreifen Sie Übergangsmaßnahmen. Dazu gehören etwa: externen Zugriff einschränken, zusätzliche Zugangsbeschränkungen setzen oder betroffene Dienste vorübergehend abschalten.
Ergänzend hilft eine Web Application Firewall (WAF), bestimmte Angriffsmuster zu erkennen und zu blockieren. Sie ersetzt aber nicht das Sicherheitsupdate.
4. Systeme auf mögliche Angriffe untersuchen
Ein Update verhindert künftige Angriffe – es erkennt und beseitigt aber keine Angriffe, die bereits stattgefunden haben. Lassen Sie Ihre Systeme deshalb zusätzlich auf verdächtige Aktivitäten prüfen. Dazu gehören vor allem:
- Auffällige Anfragen in Webserver- und Anwendungsprotokollen
- Ungewöhnliche Prozesse und untergeordnete Systemprozesse (Child Processes)
- Nicht autorisierte Dateiänderungen
- Verdächtige ausgehende Netzwerkverbindungen
- Hinweise auf kompromittierte Zugangsdaten
Der Untersuchungszeitraum sollte mindestens den 17. Oktober 2026 einschließen – für diesen Tag wurde bereits ein Exploit-Versuch gemeldet.
Sichern Sie vorhandene Protokolldaten, damit Sie mögliche Vorfälle nachvollziehen und bei Bedarf forensisch untersuchen können.
5. Maßnahmen und Ergebnisse dokumentieren
Eine nachvollziehbare Dokumentation brauchen Sie nicht nur für die technische Nachbereitung, sondern auch für die Bewertung möglicher rechtlicher und regulatorischer Pflichten.
Halten Sie vor allem fest: Welche Systeme waren betroffen? Wann haben Sie Updates installiert? Welche Auffälligkeiten gab es? Welche Maßnahmen stehen noch aus?
Kam es bereits zu Betriebsunterbrechungen, dokumentieren Sie zusätzlich Beginn, Dauer, betroffene Dienste und die geschäftlichen Auswirkungen.
Datenschutz und Informationssicherheit: Wann entsteht eine Meldepflicht?
Die technischen Risiken der PHP-Schwachstellen können auch datenschutzrechtliche und regulatorische Folgen haben.
Wurde eine Lücke erfolgreich ausgenutzt, können personenbezogene Daten offengelegt, verändert oder unzugänglich geworden sein. Ein solcher Vorfall kann eine Verletzung des Schutzes personenbezogener Daten im Sinne der Datenschutz-Grundverordnung (DSGVO) sein.
Je nach Risiko für die Rechte und Freiheiten betroffener Personen kann daraus eine Meldepflicht gegenüber der zuständigen Aufsichtsbehörde nach Art. 33 DSGVO entstehen. Unter bestimmten Voraussetzungen müssen Sie auch die betroffenen Personen nach Art. 34 DSGVO informieren.
Fällt Ihr Unternehmen unter Regelungen wie NIS-2, können zusätzliche Meldepflichten bei erheblichen Sicherheitsvorfällen bestehen.
Nicht jede Sicherheitslücke führt automatisch zu einem meldepflichtigen Vorfall. Entscheidend sind die tatsächlichen Auswirkungen, mögliche Kompromittierungen und die jeweils geltenden gesetzlichen Anforderungen.
Beziehen Sie deshalb Ihre Datenschutz- und Informationssicherheitsbeauftragten früh in die Bewertung ein. So erkennen Sie mögliche Meldepflichten rechtzeitig und koordinieren die erforderlichen Schritte.
Fazit: Schnelles Handeln senkt Ihr Risiko
Die aktuellen PHP-Schwachstellen zeigen, wie wichtig ein systematisches Schwachstellen- und Patchmanagement ist.
Dabei geht es nicht nur um das schnelle Einspielen von Updates. Ebenso zählen die vollständige Erfassung betroffener Systeme, die Untersuchung möglicher Angriffe und die nachvollziehbare Dokumentation.
Nehmen Sie die Sicherheitswarnung deshalb zum Anlass, Ihre PHP-basierten Anwendungen zeitnah zu prüfen und Ihre Sicherheitsprozesse auf ihre Wirksamkeit zu hinterfragen.
Sie benötigen Unterstützung?
Althammer & Kill unterstützt Sie bei der Bewertung von Sicherheitsrisiken, der Einordnung möglicher Datenschutz- und Informationssicherheitsvorfälle sowie der Prüfung regulatorischer Meldepflichten.
Wenden Sie sich gerne an Ihren persönlichen Ansprechpartner oder schreiben Sie uns an kontakt-dsb@althammer-kill.de.
Melden Sie sich für unseren Newsletter an.
Erhalten Sie immer die neuesten und wichtigsten Informationen zum Thema Datenschutz, Informationssicherheit und IT-Sicherheit und Compliance.