

NIS-2-Richtlinie im Überblick: Anforderungen verstehen und Umsetzung sicher angehen
- NIS-2 kurz zusammengefasst
- Was ist die NIS-2-Richtlinie?
- Gründe für und Bedeutung der NIS-2-Richtlinie
- NIS-2-Umsetzungsgesetz
- Wer ist von NIS-2 betroffen?
- Was sind die Anforderungen der NIS-2-Verordnung?
- Welche Anforderungen stellt die NIS-2-Richtlinie?
- NIS-2-Umsetzung im Unternehmen
- Fristen, Strafen und Prüfung nach NIS-2
- Wie hängt NIS-2 mit anderen Standards zusammen?
- Zertifizierungen und NIS-2
- NIS-2-Checkliste: Betroffenheit und Compliance prüfen
- Technische Sicherheit und Prävention unter NIS-2
- Zukunftstrends: Wie geht es mit NIS-2 weiter?
- Schulungen für NIS-2
- NIS-2-Dienstleistungen
Unser Angebot
Sie benötigen Beratung zum Thema NIS-2? Wir unterstützen Sie gern! Unsere Expertinnen und Experten beraten und unterstützen Sie bei der Umsetzung.
Weitere Informationen zu unseren Angeboten, Beratungsdienstleistungen und unserer Expertise finden Sie hier:
NIS-2 Whitepaper
NIS-2 Assessment
NIS-2 Bestandsaufnahme
Beratung Informationssicherheit
Externe Informationssicherheitsbeauftragte
ISMS-Beratung
Schulungen & Sensibilisierung
Schwachstellenanalyse durch OSINT-Assessment
Ihr Ansprechpartner

Mehr Theman
NIS-2 kurz zusammengefasst
Die NIS-2-Richtlinie verpflichtet mit seinem Eintreten, dass Unternehmen und öffentliche Stellen überprüfbaren Maßnahmen für Cyberrisiken umsetzen müssen. In Deutschland gelten die neuen Regeln seit dem 6. Dezember 2025 über das BSI-Gesetz. Betroffene Einrichtungen müssen sich registrieren, erhebliche Sicherheitsvorfälle innerhalb fester Fristen melden und ihr Risikomanagement dokumentieren. NIS-2 macht Informationssicherheit damit zur Leitungsaufgabe. Welche Maßnahmen angemessen sind, hängt vom Risiko, von der Größe und von den möglichen Folgen eines Ausfalls ab.
Was ist die NIS-2-Richtlinie?
NIS-2 steht für die Richtlinie (EU) 2022/2555. Parlament und Rat der Europäischen Union verabschiedeten sie am 14. Dezember 2022, um ein hohes gemeinsames Cybersicherheitsniveau in der EU zu erreichen. Sie ersetzt die erste NIS-Richtlinie von 2016. Neu sind vor allem der größere Kreis regulierter Einrichtungen, genauere Mindestmaßnahmen, kurze Meldefristen und stärkere Aufsicht.
Gründe für und Bedeutung der NIS-2-Richtlinie
Ransomware, gestohlene Zugangsdaten und Angriffe auf IT-Dienstleister drängen sich immer weiter in den Vordergrund und dabei sind viele Unternehmen Opfer solcher Angriffe. Fällt ein Rechenzentrum aus, können Kunden in mehreren Branchen betroffen sein. Eine manipulierte Software-Aktualisierung kann Schadcode gleichzeitig in zahlreiche Kundensysteme einschleusen. Da Bereiche wie Energie, Gesundheit, Verkehr und digitale Dienste eng miteinander verknüpft sind, können sich Störungen schnell über einzelne Branchen und Länder hinweg auswirken. NIS-2 schafft hierfür EU-weit einheitlichere Sicherheitsanforderungen und Meldewege.
NIS-2 gilt deshalb nicht nur für bestimmte Angriffstypen. Die Richtlinie verlangt, dass Einrichtungen Risiken systematisch bewerten, Vorfälle behandeln, den Betrieb wiederherstellen und relevante Informationen melden können. Das soll Schäden begrenzen und Behörden ein genaueres Lagebild geben. Für Unternehmen ändert sich somit der Maßstab ihres Schutzbedarfs: Einzelne technische Produkte reichen nicht mehr aus. Entscheidend ist, ob Verantwortlichkeiten, Prozesse und Technik zusammen funktionieren und sich das belegen lässt.
Die gemeinsame Regulierung hat auch einen wirtschaftlichen Grund. Unternehmen in grenzüberschreitenden Lieferketten sollen nicht mit völlig verschiedenen Grundanforderungen arbeiten. Ein Mindestniveau erleichtert Sicherheitsprüfungen, nimmt Auftraggebern aber nicht die Auswahl ihrer Lieferanten ab. NIS-2 beseitigt ebenso wenig jedes Risiko. Die Vorgaben sollen die Wahrscheinlichkeit schwerer Ausfälle senken und dafür sorgen, dass ein Vorfall nicht wegen unklarer Zuständigkeiten oder ungetesteter Wiederherstellung unnötig lange dauert. Einheitliche Meldefristen helfen zudem, grenzüberschreitende Angriffsmuster früher zu erkennen und Warnungen an andere Betroffene weiterzugeben. Cyberrisiken werden damit ähnlich überprüfbar wie andere betriebliche Risiken. Das verbessert die Vergleichbarkeit für sämtliche Branchen.
NIS-2-Umsetzungsgesetz
Deutschland hat NIS-2 vor allem im neuen BSI-Gesetz umgesetzt. Die maßgeblichen Pflichten gelten seit dem 6. Dezember 2025. Das Gesetz unterscheidet "besonders wichtige" und "wichtige" Einrichtungen. Beide Gruppen müssen Risikomanagementmaßnahmen umsetzen, erhebliche Vorfälle melden, sich registrieren und ihre Geschäftsleitung schulen. Unterschiede bestehen vor allem bei Aufsicht und möglichen Sanktionen: Besonders wichtige Einrichtungen kann das BSI auch ohne konkreten Verdacht prüfen, bei wichtigen Einrichtungen setzt die Aufsicht grundsätzlich an, wenn man auf Verstöße seitens des Unternehmens gegen die NIS-2 Regularien vermutet.
Das BSI ist die zentrale Aufsichts-, Melde- und Anlaufstelle. Für einzelne Branchen gelten jedoch vorrangige Spezialregeln. Finanzunternehmen fallen bei den einschlägigen Anforderungen etwa unter DORA, Betreiber bestimmter Energie- oder Telekommunikationsinfrastrukturen unter sektorspezifische Vorschriften. Eine Betroffenheitsprüfung muss solche Abgrenzungen einbeziehen.
Die meisten Unternehmen erhalten keinen behördlichen Bescheid, bevor die Pflichten beginnen. Sie müssen ihre Betroffenheit selbst ermitteln und das Ergebnis so festhalten, dass es später nachvollziehbar ist. Dazu gehören die betrachteten Gesellschaften, Tätigkeiten, Kennzahlen und Ausnahmen. Ändert sich das Geschäftsmodell oder überschreitet eine Gesellschaft einen Schwellenwert, ist die Einordnung erneut zu prüfen. Das gilt auch nach Zukäufen, Umstrukturierungen oder dem Start eines neuen digitalen Dienstes.
Die Einstufung sollte daher nicht als einmalige Rechtsprüfung abgelegt, sondern mit dem Unternehmens- und Risikomanagement verknüpft werden. Maßgeblich ist stets die aktuelle Gesetzesfassung.
Wer ist von NIS-2 betroffen?
Ob eine Organisation erfasst ist, hängt nicht allein von ihrer Branche ab. Zu prüfen sind die konkrete Einrichtungsart nach den Anlagen des BSI-Gesetzes, Mitarbeiterzahl, Umsatz, Bilanzsumme und mögliche Sondertatbestände. Partner- oder verbundene Unternehmen können die Größenberechnung beeinflussen und das Gesetz enthält dafür eine begrenzte Ausnahme, wenn die IT tatsächlich unabhängig betrieben wird.
Besonders wichtige Einrichtungen nach NIS-2
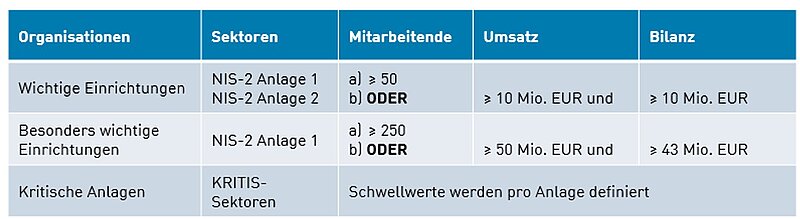
Dazu zählen Betreiber kritischer Anlagen sowie bestimmte DNS-, Top-Level-Domain- und qualifizierte Vertrauensdienste. Erfasst sind außerdem große Einrichtungen aus Sektoren der Anlage 1 des BSIG. Man gilt als besonders wichtige Einrichtung, ab 250 Beschäftigtenoder bei mehr als 50 Millionen Euro Jahresumsatz und mehr als 43 Millionen Euro Bilanzsumme. Anlage 1 umfasst unter anderem Energie, Verkehr, Gesundheit, Wasser, digitale Infrastruktur, IKT-Dienste Management, öffentliche Verwaltung und Raumfahrt.
Wichtige Einrichtungen nach NIS-2
Diese Kategorie erfasst vor allem „mittlere Einrichtungen“ aus Anlage 1 oder 2. Man gilt als wichtige Einrichtung mit mindestens 50 Beschäftigtenoder mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme. Anlage 2 nennt etwa Post- und Kurierdienste, Abfallwirtschaft, Chemie, Lebensmittel, bestimmte industrielle Fertigung, digitale Dienste und Forschung.
Müssen kleine Unternehmen NIS-2 beachten?
Kleine Unternehmen liegen häufig unter den allgemeinen Schwellenwerten. Eine pauschale Ausnahme gibt es trotzdem nicht. Betreiber kritischer Anlagen und bestimmte digitale oder vertrauensbezogene Dienste können unabhängig von der Größe erfasst sein. Auch kleine Telekommunikationsanbieter werden im deutschen Gesetz ausdrücklich berücksichtigt. Wer selbst nicht reguliert ist, kann außerdem über Verträge betroffen sein, weil NIS-2-Einrichtungen Sicherheitsanforderungen an Lieferanten und Dienstleister weitergeben müssen.
Was sind die Anforderungen der NIS-2-Verordnung?
Auch wenn Nutzer oft nach den Anforderungen der "NIS-2-Verordnung" suchen: Rechtsgrundlage ist die NIS-2-Richtlinie samt deutschem BSI-Gesetz. § 30 BSIG verlangt geeignete, verhältnismäßige und wirksame Maßnahmen nach dem Stand der Technik. Umfang und Kosten richten sich nach Risiko, Größe und möglichen wirtschaftlichen oder gesellschaftlichen Folgen.
NIS-2-Registrierungspflichten
Besonders wichtige und wichtige Einrichtungen müssen sich beim BSI als NIS-2 betroffenes Unternehmen registrieren. Fällt eine Organisation erstmals oder erneut unter die Regelung, muss sie sich innerhalb von drei Monaten registrieren. Für Einrichtungen, die bereits am 6. Dezember 2025 erfasst waren, endete die ursprüngliche Registrierungsfrist am 6. März 2026. Da sich bis dahin deutlich weniger Unternehmen, als erwartet beim BSI registriert hatten, wurde die Frist bis zum 31. Juli 2026 verlängert. Zu melden sind unter anderem Name, Rechtsform, Anschrift, Kontaktdaten, öffentliche IP-Adressbereiche, Sektor und die EU-Staaten, in denen relevante Dienste erbracht werden. Wenn sich die abgegebenen Daten beim BSI geändert haben, müssen die Änderungen spätestens innerhalb von zwei Wochen mitgeteilt werden.
NIS-2-Meldepflichten
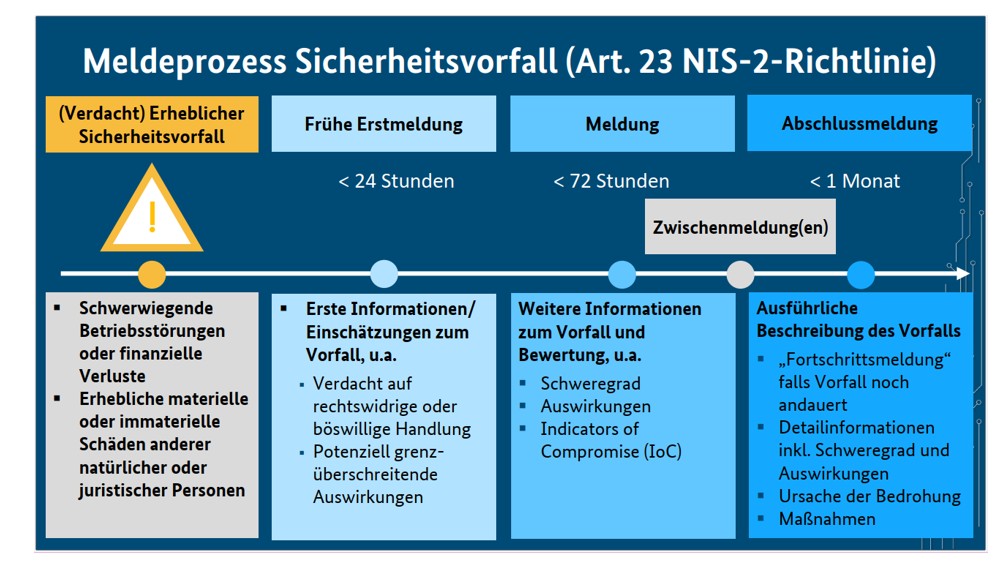
Meldepflichtig ist nicht jeder IT-Fehler, sondern ein erheblicher Sicherheitsvorfall. Nach Kenntnis folgt spätestens innerhalb von 24 Stunden eine frühe Erstmeldung. Innerhalb von 72 Stunden ist sie zu aktualisieren und um eine erste Bewertung von Schweregrad, Auswirkungen und gegebenenfalls weiterer Indikatoren zu ergänzen. Spätestens einen Monat nach der 72-Stunden-Meldung folgt die Abschlussmeldung, innerhalb dieser Zeit müssen weitere Fortschrittsmeldungen gemeldet werden. Meldungen gehen an die gemeinsame Meldestelle, betroffene Kunden müssen zusätzlich informiert werden.
Datenaustausch und Dokumentation
Das BSI betreibt eine Plattform für den Austausch über Bedrohungen, Schwachstellen, Beinahe Vorfälle und Abwehrmaßnahmen. Ein solcher Austausch ersetzt weder Meldepflichten noch Datenschutzprüfungen. Intern sollte jede Einrichtung festhalten, wer Informationen freigibt, welche Daten geteilt werden dürfen und wie Geschäftsgeheimnisse geschützt bleiben.
Welche Anforderungen stellt NIS-2?
Die Vorgaben der NIS-2-Richtlinie wurden in Deutschland im BSI-Gesetz umgesetzt. Nach § 30 BSIG müssen betroffene Einrichtungen geeignete, verhältnismäßige und wirksame technische sowie organisatorische Sicherheitsmaßnahmen nach dem Stand der Technik ergreifen. Welche Maßnahmen erforderlich sind, hängt von den jeweiligen Risiken, der Größe der Einrichtung und den möglichen wirtschaftlichen oder gesellschaftlichen Folgen eines Sicherheitsvorfalls ab.
Organisatorische NIS-2-Anforderungen
Erforderlich sind ein Verfahren zur Risikoanalyse, Regeln für Sicherheitsvorfälle, Notfall- und Wiederanlaufplanung sowie Kontrollen der Lieferkette. Auch die sichere Beschaffung, Entwicklung und Wartung von IT gehört dazu. Maßnahmen müssen regelmäßig auf Wirksamkeit geprüft werden, dies bedeutet klare und feste Review-Cycle planen und umsetzen. Weitere Maßnahmen wie Schulungen und Sensibilisierung von Mitarbeitern sind dabei nicht nur als Zusatz, sondern als Teil des gesetzlichen Mindestkatalogs zu betrachten.
Technische NIS-2-Anforderungen
Das Gesetz schreibt kein starres Produktpaket vor. In der Praxis gehören belastbare Backups, Protokollierung und Angriffserkennung, Schwachstellen- und Patchmanagement, Zugriffskontrollen, Kryptografie sowie Mehrfaktor-Authentisierung in die Prüfung. Welche Technik nötig ist, ergibt sich aus dem Risiko. Ein Internetzugang für Produktionsanlagen braucht andere Kontrollen als ein internes Archivsystem.
Anforderungen an Geschäftsleitung und Risikomanagement
Mit der Einführung der NIS-2 wird die Geschäftsleitung mehr zur Verantwortung gezogen. Die Geschäftsleitung muss die Maßnahmen umsetzen, überwachen und dabei darf sie das Thema nicht vollständig an andere Personen im Unternehmen delegieren. Mitglieder der Leitung müssen regelmäßig an Schulungen teilnehmen, um ihr Verständnis für die Informationssicherheit zu stärken und aktuell im Thema zu bleiben. Verletzt die Geschäftsleitung schuldhaft ihre Pflichten durch etwa fehlende Mitwirkung bei der Umsetzung notwendiger Sicherheitsmaßnahmen, die Verweigerung erforderlicher Budgets oder die Mitverursachung eines Sicherheitsvorfalls, kann sie dafür haften. Sinnvoll sind deshalb dokumentierte Beschlüsse, klare Verantwortlichkeiten und ein regelmäßiger Bericht zu Risiken, Vorfällen und offenen Maßnahmen.
NIS-2-Umsetzung im Unternehmen
Am Anfang steht die rechtliche Einordnung: Welche Gesellschaft erbringt welchen Dienst, in welchem Sektor und mit welcher Größe? Danach folgen ein Verantwortungsmodell und eine Bestandsaufnahme der kritischen Prozesse, Systeme, Lieferanten und vorhandenen Kontrollen. Aus der Risikoanalyse entsteht ein priorisierter Maßnahmenplan. Meldewege und Notfallabläufe sollten als Übungen getestet werden, nicht erst während eines Angriffs.
Als Arbeitsgrundlage eignen sich ein bestehendes ISMS, ISO/IEC 27001, der BSI-IT-Grundschutz oder branchenspezifische Sicherheitsstandards. Sie ersetzen die gesetzliche Prüfung nicht, liefern aber Strukturen für Risiken, Kontrollen und Nachweise. Kosten lassen sich ohne Bestandsaufnahme nicht seriös beziffern, ein Unternehmen mit aktuellem ISMS hat andere Lücken als eine Organisation ohne Inventar, Rollenmodell oder Wiederanlauftests. Das Projekt braucht deshalb Budget für festgestellte Lücken, nicht für eine pauschale Produktliste. Sinnvolle Meilensteine sind die bestätigte Betroffenheit, freigegebene Richtlinien, geschlossene Hochrisiko-Lücken und eine dokumentierte Notfallübung. Jede Maßnahme braucht eine zuständige Person, einen Termin und einen prüfbaren Abschlussnachweis. Der Fortschritt sollte regelmäßig an die Geschäftsleitung berichtet werden.
Fristen, Strafen und Prüfung nach NIS-2
Die deutschen Pflichten gelten seit dem 6. Dezember 2025. Bei Verstößen gegen Risikomanagement, Dokumentation oder Meldung sind für besonders wichtige Einrichtungen Bußgelder bis 10 Millionen Euro, für wichtige bis 7 Millionen Euro möglich. Bei Unternehmen mit mehr als 500 Millionen Euro Gesamtumsatz kann stattdessen ein umsatzbezogener Höchstbetrag von 2% beziehungsweise 1,4% greifen. Das BSI kann Unterlagen, Audits, Prüfungen, Zertifizierungen und Mängelbeseitigungspläne verlangen.
Auch ein konformes Unternehmen kann angegriffen werden. Dann zählen Eindämmung, Beweissicherung, Wiederherstellung und fristgerechte Meldungen. Sind personenbezogene Daten betroffen, ist parallel die DSGVO zu prüfen, es verlangt eine nachweisbar vorbereitete Reaktion.
Wie hängt NIS-2 mit anderen Standards zusammen?
NIS-2 ist weder TISAX noch ein branchenspezifischer Sicherheitsstandard (B3S). Solche Rahmenwerke können Kontrollen und Nachweise liefern, ändern aber den gesetzlichen Anwendungsbereich nicht. Für viele Finanzunternehmen ist DORA als spezieller EU-Rechtsakt vorrangig. Die DSGVO läuft daneben weiter. Ein Vorfall kann zugleich eine NIS-2-Meldung und eine Meldung wegen einer Datenschutzverletzung auslösen. Die jeweiligen Voraussetzungen sind getrennt zu prüfen.
Zertifizierungen und NIS-2
Ein ISMS nach ISO/IEC 27001 kann große Teile der NIS-2-Umsetzung tragen, etwa Risikoanalyse, Rollen, Audits und kontinuierliche Verbesserung. Das Zertifikat beweist jedoch nicht automatisch NIS-2-Compliance. Meldefristen, Registrierung, Geschäftsleitungspflichten und sektorspezifische Anforderungen müssen gesondert geprüft werden. Wichtig ist außerdem der Zertifizierungsumfang, Ausgelagerte Standorte oder Dienste können außerhalb des geprüften Geltungsbereichs liegen.
NIS-2-Checkliste: Betroffenheit und Compliance prüfen
Für einen ersten Check reichen konkrete Fragen: Passt eine Tätigkeit zu Anlage 1 oder 2 des BSI-Gesetzes? Welche Mitarbeiter-, Umsatz- und Bilanzzahlen gelten einschließlich relevanter Verbindungen? Greift ein Sondertatbestand? Sind Registrierung und Kontaktstellen erledigt? Gibt es dokumentierte Risiken, getestete Backups, ein Incident-Response-Verfahren, Lieferantenkontrollen und einen 24/72-Stunden-Meldeprozess? Offene Punkte gehören mit Verantwortlichem und Termin in einen Maßnahmenplan.
Technische Sicherheit und Prävention unter NIS-2
NIS-2 betrifft unter anderem Ransomware, Kontoübernahmen, ausgenutzte Schwachstellen, Lieferkettenangriffe und Betriebsausfälle. Ein Security Operations Center (SOC) kann Protokolle auswerten und Vorfälle schneller erkennen, vorgeschrieben ist ein SOC aber nicht für jedes Unternehmen. Incident Response verbindet Erkennung, Entscheidung und Meldung. Zero Trust und Cloud Security helfen nur, wenn Identitäten, Berechtigungen, Konfigurationen und Dienstleister tatsächlich kontrolliert werden. Bei Cloud-Diensten sollte der Vertrag außerdem klären, wie schnell der Anbieter Vorfälle meldet, welche Protokolle verfügbar sind und wie Daten sowie Systeme bei einem Ausfall wiederhergestellt werden.
Zukunftstrends: Wie geht es mit NIS-2 weiter?
Eine NIS3-Richtlinie ist derzeit weder beschlossen noch in Kraft. In den kommenden Jahren wird vor allem die praktische Umsetzung von NIS-2 den europäischen Markt prägen. Unternehmen in verschiedenen Branchen müssen ihre Sicherheitsmaßnahmen, Meldeprozesse und Lieferketten stärker an den neuen Anforderungen ausrichten. Gleichzeitig entwickeln sich die Vorgaben durch Aufsichtspraxis, EU-Regelungen und sektorspezifische Anforderungen weiter. Unternehmen sollten deshalb Veränderungen im Rechts- und Bedrohungsumfeld regelmäßig in ihr Risikomanagement einbeziehen.
Schulungen für NIS-2
Geschäftsleitungen müssen regelmäßig an Schulungen teilnehmen, um die für NIS-2 relevanten Risiken und Anforderungen angemessen beurteilen zu können. Althammer & Kill bietet hierfür unter anderem eine NIS-2-Management-Pflichtschulung sowie weitere Fortbildungsangebote an. Ergänzend stehen kostenlose Webinare zur Verfügung, die Interessierten eine niedrigschwellige Möglichkeit bieten, ihr Wissen zu aktuellen Themen der Informationssicherheit und zu NIS-2 zu vertiefen.
NIS-2-Dienstleistungen
Externe Fachleute können Unternehmen bei der Betroffenheitsprüfung, Gap-Analyse, Einführung eines ISMS, technischen Prüfungen oder Incident-Response-Übungen unterstützen. Althammer & Kill bietet hierfür verschiedene Dienstleistungen an, um Unternehmen bei der Umsetzung der NIS-2-Anforderungen zu begleiten. Die Verantwortung der Geschäftsleitung bleibt dabei bestehen. Leistungsumfang und Ergebnisse sollten klar definiert und von einer Rechtsberatung abgegrenzt werden.