

Phishing-Mail erkennen: So schützen Sie sich vor betrügerischen E-Mails
Eine Phishing-Mail versucht, Empfänger zu einem Klick, zur Preisgabe von Zugangsdaten oder zu einer Zahlung zu bewegen. Wer eine Phishing-Mail erkennen möchte, sollte Absenderadresse, enthaltene Links, Anlass und Zeitdruck gemeinsam prüfen. Im Zweifel gilt: Nicht über die E-Mail reagieren, sondern den angeblichen Absender über einen bekannten, unabhängigen Weg kontaktieren.
- Was ist eine Phishing-Mail?
- Bedeutung von Phishing
- Wie erkenne ich Phishing Mails? So sieht eine Phishing-Mail aus
- Wie schützt man sich vor Phishing Mails?
- Was tun bei Phishing-Mail?
- Phishing-Mail melden
- Beispiele von Phishing Mails: Amazon, Telekom, DHL und ADAC
- Tools gegen Phishing
- Phishing-Trends
- Schulungen gegen Phishing Mails
- Dienstleistungen zur Abwehr und Prävention von Phishing
Unser Angebot
Sie benötigen Beratung? Wir unterstützen Sie gern! Unsere Expertinnen und Experten beraten und unterstützen Sie bei der Umsetzung.
Weitere Informationen zu unseren Angeboten, Beratungsdienstleistungen und unserer Expertise finden Sie hier:
Beratung Informationssicherheit
Externe Informationssicherheitsbeauftragte
ISMS-Beratung
Schulungen & Sensibilisierung
Schwachstellenanalyse durch OSINT-Assessment
Beratung Datenschutz
Datenschutz-Folgenabschätzung
Datenschutz-Bestandsaufnahme und Audits
Ihr Ansprechpartner

Mehr Theman
Was ist eine Phishing-Mail?
Eine Phishing-Mail ist eine gefälschte oder manipulierte E-Mail, mit der Kriminelle Empfänger täuschen und einer bestimmten Handlung bewegen wollen. Häufig geben sich Kriminelle als Bank, Paketdienst, Online-Shop oder Arbeitgeber aus. Ein Link führt dann beispielsweise auf eine nachgebaute Anmeldeseite. Ziel ist es, Passwörter, Zahlungsdaten oder andere vertrauliche Informationen zu erhalten, Geldzahlungen auszulösen oder Schadsoftware auf einem Gerät zu platzieren.
Bedeutung von Phishing
Phishing-Mails sind gefährlich, weil schon ein erfolgreicher Angriff weitreichende Folgen haben kann. Gestohlene Zugangsdaten ermöglichen Kontoübernahmen, Identitätsmissbrauch oder weitere Angriffe. In Unternehmen kann ein kompromittiertes Postfach außerdem für gefälschte Zahlungsanweisungen, interne Täuschungen oder den Zugriff auf vertrauliche Informationen genutzt werden. Eine feste Zahl, wie viele Phishing-Mails pro Tag „normal“ sind, gibt es nicht. Das hängt unter anderem von Unternehmensgröße, Branche, Bekanntheit der Domain und den eingesetzten Filtern ab. Auch die Zählweise unterscheidet sich: Manche Statistiken erfassen einzelne Nachrichten, andere Kampagnen oder Phishing-Webseiten. Entscheidend ist daher weniger die tägliche Menge als die Frage, ob verdächtige Nachrichten zuverlässig erkannt, gemeldet und technisch abgefangen werden.
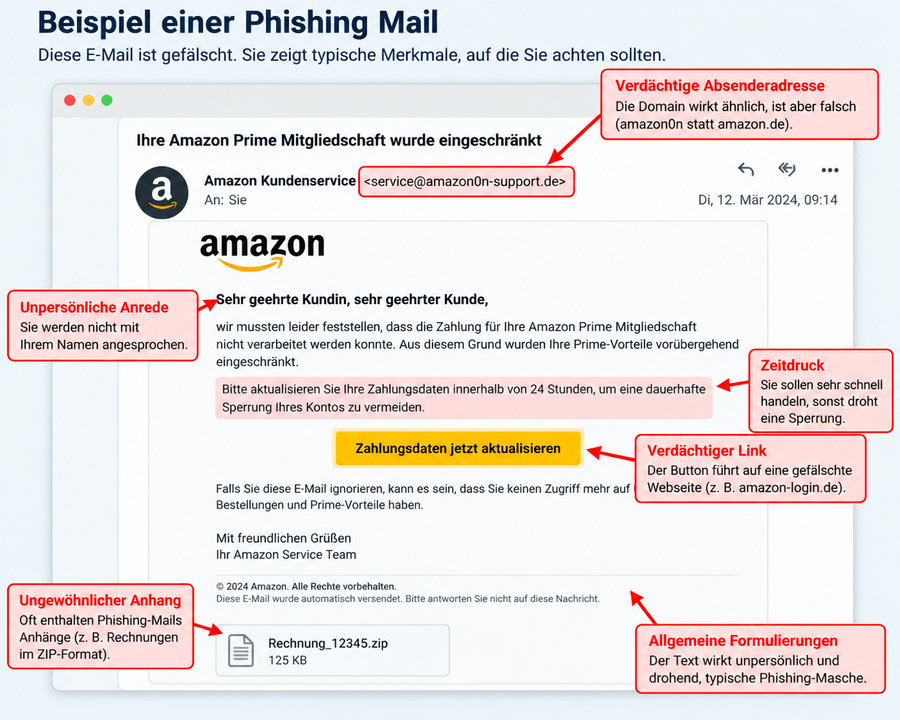
Wie erkenne ich Phishing Mails? So sieht eine Phishing-Mail aus
Eine Phishing-Mail kann heute professionell aussehen. Deshalb sollten Sie mehrere Hinweise gemeinsam prüfen.
- Wenn die Absenderdomain unbekannt oder leicht verändert ist, dann antworten Sie nicht.
- Wenn eine Nachricht ungewöhnlichen Zeitdruck erzeugt, dann unterbrechen Sie den Vorgang und prüfen Sie den Anlass.
- Wenn ein Link auf eine andere Domain führt als erwartet, dann öffnen Sie ihn nicht.
- Wenn ein Anhang unerwartet kommt, dann klären Sie zuerst beim angeblichen Absender, ob er echt ist.
- Werden Passwörter, TANs oder Zahlungsdaten verlangt, nutzen Sie stattdessen die offizielle Website oder App. Auch untypische Anreden, geänderte Bankverbindungen und unerwartete Rechnungen sind Warnzeichen. So reduzieren Sie Fehlentscheidungen unter Zeitdruck.
Wie schützt man sich vor Phishing Mails?
Guter Schutz beginnt mit festen Routinen.
- Wenn eine E-Mail Sie zur Anmeldung auffordert, öffnen Sie das Konto über die bekannte Website oder App.
- Wenn Sie für mehrere Dienste dasselbe Passwort verwenden, ersetzen Sie es durch unterschiedliche, starke Passwörter und nutzen Sie einen Passwortmanager.
- Aktivieren Sie Mehr-Faktor-Authentifizierung, möglichst mit phishing-resistenten Verfahren wie Passkeys. Unternehmen sollten außerdem Spamfilter, SPF, DKIM und DMARC einsetzen.
- Wenn Zahlungsdaten oder Bankverbindungen per E-Mail geändert werden, bestätigen Sie die Änderung über einen zweiten Kommunikationsweg. Regelmäßige Schulungen und ein einfacher interner Meldeweg ergänzen den technischen Schutz und sorgen dafür, dass verdächtige Nachrichten schneller geprüft werden. Das senkt das Risiko im Alltag deutlich.
| Hinweis | Woran Sie es erkennen | Was Sie tun sollten |
|---|---|---|
| Ungewöhnliche Absenderadresse | Die Absenderadresse passt nicht zum Unternehmen oder enthält kleine Abweichungen (z.B. zusätzliche Buchstaben oder eine andere Domain). | Prüfen Sie die vollständige Absenderadresse genau. |
| Unerwarteter Zeitdruck | Die Nachricht fordert eine sofortige Reaktion oder droht mit negativen Flogen, z. B. einer Kontosperrung. | Reagieren Sie nicht vorschnell und prüfen Sie den Anlass in Ruhe. |
| Auffälliger Link | Die verlinkte Adresse weicht von der bekannten Website ab oder wirkt ungewöhnlich lang und kompliziert. | Öffnen Sie die Website des Anbieters direkt im Browser und nicht über den Link. |
| Unerwarteter Anhang | Sie haben die Datei nicht nagefordert oder erwarten keine Unterlagen vom Absender. | Öffnen Sie den Anhang nicht ungeprüft. |
| Aufforderung zur Dateieingabe | Passwörter, TANs oder Zahlungsdate sollen über einen Link eingegeben werden. | Geben Sie keine sensiblen Daten über den Link ein. |
| Ungewöhnliche Zahlungsaufforderung | Bankverbindungen, Betrag oder Empfänger wirken ungewohnt oder passen nicht zum üblichen Geschäftsverkehr. | Bestätigen Sie die Zahlung über einen bekannten Kontaktweg, z. B. telefonisch. |
Typische Warnzeichen einer Phishing-Mai
Was tun bei Phishing-Mail?
Haben Sie eine verdächtige E-Mail nur geöffnet, klicken Sie keine Links an und laden Sie keine Anhänge herunter. Nach einem Klick auf einen Link schließen Sie die Seite wieder und prüfen Sie, ob Daten eingegeben oder Dateien heruntergeladen wurden. Haben Sie ein Passwort preisgegeben, ändern Sie es sofort über die echte Website und beenden Sie aktive Sitzungen. Verwenden Sie dasselbe Passwort noch anderswo, ändern Sie es auch dort. Bei Bank- oder Kreditkartendaten kontaktieren Sie unverzüglich Ihre Bank. Wurde ein verdächtiger Anhang ausgeführt, informieren Sie in Unternehmen sofort die IT oder das Security-Team und lassen Sie das Gerät prüfen. Löschen Sie Beweise nicht vorschnell. Dokumentieren Sie den Vorfall möglichst genau, damit die zuständigen Stellen den Angriff nachvollziehen und weitere Sicherheitsmaßnahmen einleiten können.
Was Sie auf keinen Fall bei Phishing-Mails tun dürfen
Bei Phishing-Mails ist besondere Vorsicht geboten. Es gibt einige Dinge, die man auf keinen Fall tun darf, um sich und seine Daten zu schützen:
- Keine Links anklicken: Phishing-Mails enthalten oft gefälschte Links, die auf täuschend echt wirkende Websites führen. Schon ein Klick kann Schadsoftware aktivieren oder sensible Daten preisgeben.
- Keine Anhänge öffnen: Dateien in solchen Mails können Viren, Trojaner oder andere Schadprogramme enthalten, die dein System infizieren.
- Keine persönlichen Daten eingeben: Seriöse Unternehmen oder Banken fordern niemals per E-Mail zur Eingabe von Passwörtern, PINs oder Kreditkartendaten auf.
- Nicht auf die Mail antworten: Jede Antwort bestätigt den Betrügern, dass deine Adresse aktiv ist – das erhöht das Risiko weiterer Angriffe.
- Absenderadresse nicht blind vertrauen: Phishing-Mails nutzen oft leicht abgewandelte oder gefälschte Absenderadressen, die auf den ersten Blick echt wirken.
- Keine Telefonnummern aus der Mail anrufen: Ruf nur über offizielle Kanäle oder gespeicherte Kontaktdaten an.
- Nicht weiterleiten: Durch Weiterleiten kann die Schadmail andere gefährden, insbesondere in einem Unternehmensumfeld.
Wenn Sie unsicher sind, kontaktieren Sie die angebliche Institution über den offiziellen Weg – zum Beispiel über die Website deiner Bank oder den IT-Support deines Unternehmens und melden Sie ggf. die Mail als Phishing. So bleiben Sie auf der sicheren Seite.
Solche Emails sollten Sie als Phishing melden
Phishing-Mails sehen oft täuschend echt aus und geben sich als Nachrichten von Banken, Online-Shops oder bekannten Diensten aus. Doch mit einem aufmerksamen Blick lassen sich viele dieser Betrugsversuche entlarven. Achten Sie daher auf folgende typische Erkennungsmerkmale von Phishing-Mails:
- Ungewöhnlicher Absender: Die Absenderadresse sieht auf den ersten Blick echt aus, enthält aber oft kleine Abweichungen – zum Beispiel zusätzliche Buchstaben, Zahlen oder falsche Domains (z. B. service@paypaI.com statt service@paypal.com).
- Dringende oder bedrohliche Sprache: Formulierungen wie „Ihr Konto wird gesperrt!“ oder „Bitte bestätigen Sie sofort Ihre Daten“ sollen dich unter Druck setzen und zu unüberlegtem Handeln bewegen.
- Aufforderung zur Eingabe persönlicher Daten: Seriöse Unternehmen fordern niemals per E-Mail dazu auf, Passwörter, PINs oder Kreditkartendaten einzugeben.
- Verdächtige Links oder Buttons: Fährst du mit der Maus über einen Link (ohne zu klicken), wird die tatsächliche Zieladresse angezeigt – stimmt sie nicht mit der offiziellen Website überein, ist Vorsicht geboten.
- Fehlerhafte Rechtschreibung oder Grammatik: Viele Phishing-Mails enthalten Tippfehler, ungewöhnliche Satzstellungen oder schlechte Übersetzungen.
- Unerwartete Anhänge: Eine unbekannte Rechnung, ein angebliches Paketetikett oder ein „wichtiger Vertrag“ als Anhang ist oft ein Versuch, Schadsoftware zu verbreiten.
- Fehlende persönliche Anrede: Statt deines Namens steht oft nur eine allgemeine Begrüßung wie „Sehr geehrter Kunde“ – ein Hinweis auf Massenversand.
- Unstimmiges Design oder Logo: Manche Logos oder Farben wirken leicht verschwommen oder weichen vom gewohnten Erscheinungsbild ab.
Phishing-Mail melden
Verdächtige Phishing-Mails sollten Sie melden, damit betrügerische Nachrichten erkannt und andere Nutzer vor aktuellen Angriffen gewarnt werden können. Nutzen Sie zunächst die Spam- oder Phishing-Funktion Ihres E-Mail-Anbieters. Arbeiten Sie in einem Unternehmen, melden Sie die Nachricht zusätzlich über den vorgesehenen Meldeweg an Ihre IT- oder Security-Abteilung.
In Deutschland können Sie verdächtige E-Mails außerdem an das Phishing-Radar der Verbraucherzentrale NRW unter phishing@verbraucherzentrale.nrw weiterleiten. Die Verbraucherzentrale wertet eingehende Meldungen aus und informiert über aktuelle Phishing-Wellen.
Sind bereits Zugangsdaten oder Zahlungsinformationen betroffen oder ist ein finanzieller Schaden entstanden, kontaktieren Sie umgehend Ihre Bank bzw. Ihren Zahlungsdienstleister. Bei Betrug oder Identitätsmissbrauch können Sie zusätzlich Anzeige bei der Polizei erstatten, beispielsweise über die Onlinewache Ihres Bundeslandes.
Weitere Informationen und Handlungsempfehlungen zu Phishing und anderen IT-Sicherheitsvorfällen stellt außerdem das Bundesamt für Sicherheit in der Informationstechnik (BSI) bereit. Für die technische Analyse: Bewahren Sie die verdächtige E-Mail möglichst im Original auf. In Unternehmen sollte sie nach den internen Vorgaben, beispielsweise als Anhang, an die zuständige Stelle übermittelt werden, damit relevante Header- und Absenderinformationen für die Untersuchung erhalten bleiben.
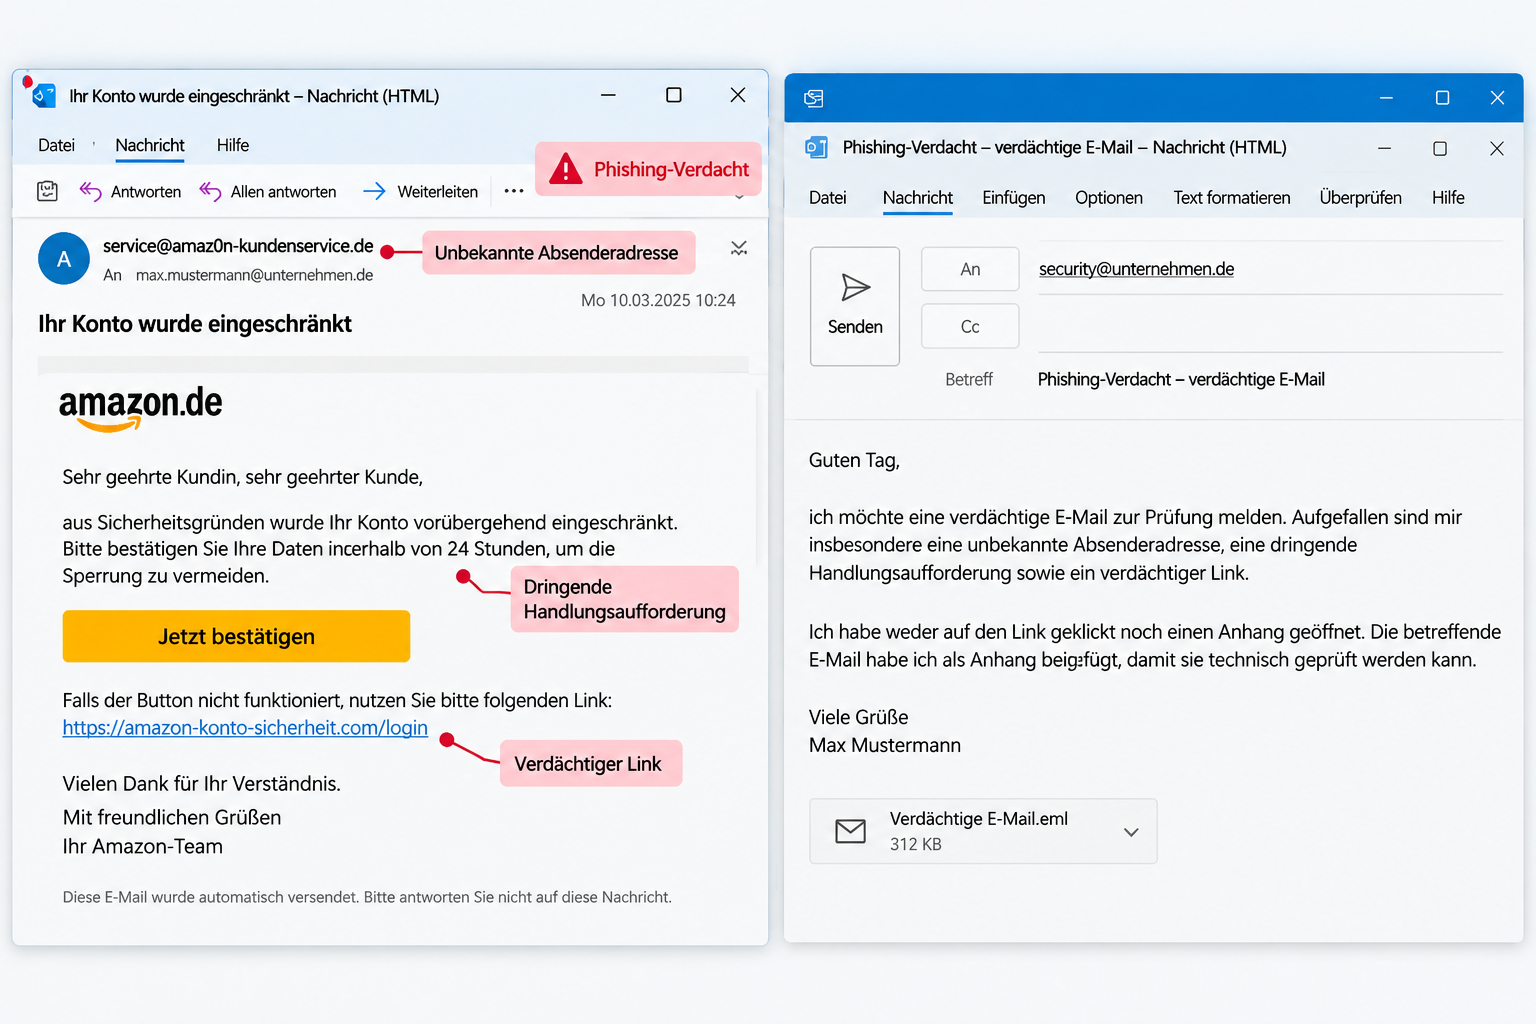
Beispiele von Phishing Mails: Amazon, Telekom, DHL und ADAC
Typische Beispiele orientieren sich an alltäglichen Situationen. Bei angeblichen Amazon-Nachrichten heißt es etwa, eine Prime-Zahlung sei fehlgeschlagen und müsse über einen Link aktualisiert werden. Telekom-Phishing kann mit angeblichen Sprachnachrichten oder Zahlungsproblemen arbeiten. Bei DHL wird häufig behauptet, für ein Paket fehle eine Gebühr oder Adressangabe. Im Namen des ADAC werden unter anderem Gewinnspiele, Umfragen oder angebliche Mitgliedervorteile als Köder genutzt. Prüfen Sie in allen Fällen den Vorgang direkt im offiziellen Kundenkonto oder über die bekannte Website. Öffnen Sie dafür nicht den Link aus der E-Mail. Entscheidend ist nicht das Logo, sondern ob Absender, Domain, Anlass und geforderte Handlung zusammenpassen. Bei Unsicherheit hilft eine Rückfrage über offizielle Kontaktdaten.
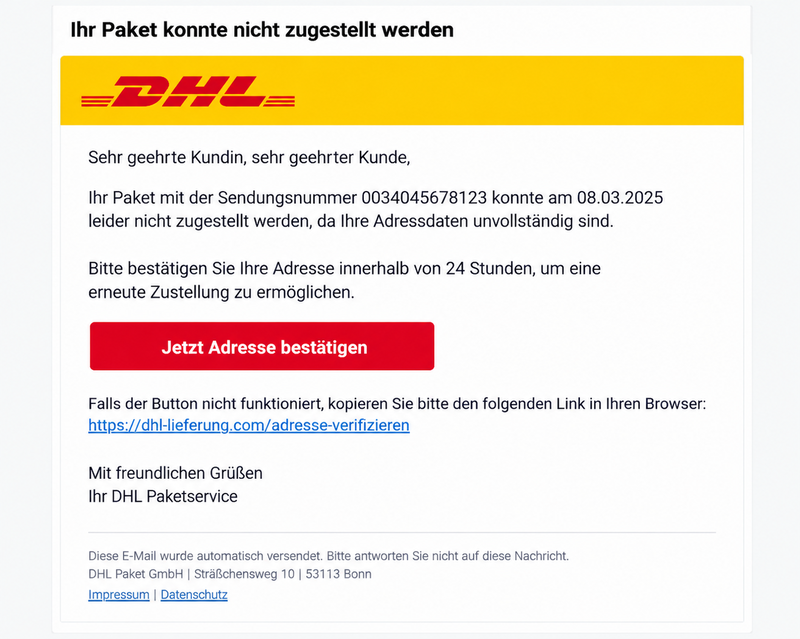
Tools gegen Phishing
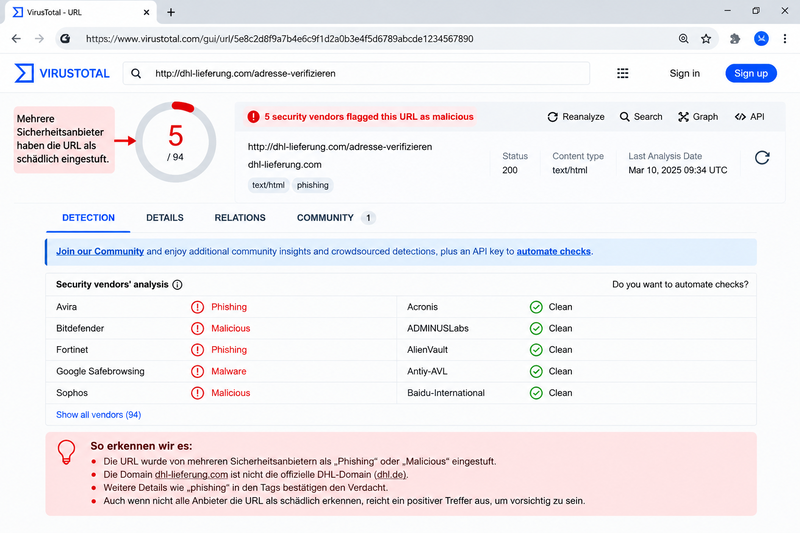
Hilfreich sind Spamfilter, Passwortmanager und Browser-Schutzfunktionen. Dienste wie VirusTotal oder urlscan.io können verdächtige Links technisch einordnen, sensible oder interne Daten sollten dort jedoch nicht ungeprüft hochgeladen werden. Phishing-Checker analysieren beispielsweise Domains, Header oder bekannte Schadindikatoren. Für Unternehmen sind zusätzlich kontrollierte Phishing-Simulationen sinnvoll, um Erkennung, Meldewege und Reaktionszeiten realistisch zu testen.
So bekämpfen die Unternehmen die Betrugsmails
Viele Unternehmen setzen auf E-Mail-Filter oder Firewalls. Doch allein schützen diese nicht zuverlässig vor Phishing. Wer eine Phishing Mail melden kann, aber nicht weiß, wie ein Angriff verhindert wird, bleibt verwundbar. Entscheidend ist das Zusammenspiel aus Technik, Organisation und Mensch.
Technische Maßnahmen
- Spam-Filter und Anti-Phishing-Gateways blockieren viele Mails bereits beim Eingang.
- Multi-Faktor-Authentifizierung (MFA) erschwert die Kompromittierung von Konten.
- Regelmäßige Updates verhindern die Ausnutzung bekannter Schwachstellen.
Organisatorische Maßnahmen
- Klare Prozesse für das Melden von Phishing-Mails:
Ein strukturierter Meldeweg hilft, Vorfälle früh zu erkennen und Schäden zu minimieren. - Notfallpläne und Kommunikationsvorlagen:
Damit alle wissen, was im Ernstfall zu tun ist – und wie kommuniziert wird.
Mitarbeitende als Sicherheitsfaktor
- Awareness-Trainings:
Schulen Sie Ihre Mitarbeitenden regelmäßig im Erkennen und Melden von Phishing-Mails. - Offene Fehlerkultur:
Wer sich traut, eine verdächtige Phishing Mail zu melden – auch im Zweifel –, schützt das gesamte Unternehmen.
Phishing-Trends
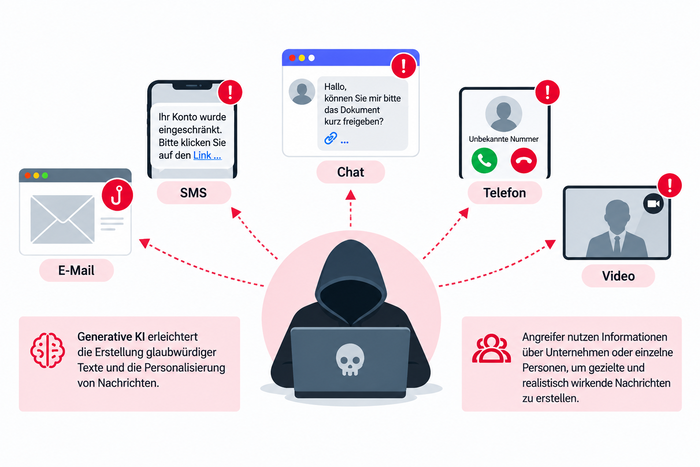
Phishing-Mails werden sprachlich professioneller und stärker personalisiert. Generative KI erleichtert es, glaubwürdige Texte zu erstellen und Informationen über Unternehmen oder einzelne Personen einzubauen. Gleichzeitig wechseln Angriffe häufiger zwischen E-Mail, SMS, Chat, Telefon und Video.
Schulungen gegen Phishing Mails
Regelmäßige Schulungen helfen Mitarbeitenden dabei, Phishing-Mails frühzeitig zu erkennen und im richtigen Moment angemessen zu reagieren. Besonders wirksam sind praxisnahe Trainings mit typischen Beispielen aus dem Arbeitsalltag. Dabei können Schulungs- und Sensibilisierungsmaßnahmen gezielt an unterschiedliche Zielgruppen und Unternehmensbereiche angepasst werden. Althammer & Kill unterstützt Unternehmen mit entsprechenden Maßnahmen zur Informationssicherheit und vermittelt praxisnah, wie verdächtige Nachrichten erkannt, richtig eingeschätzt und über die vorgesehenen internen Wege gemeldet werden können.
Dienstleistungen zur Abwehr und Prävention von Phishing
Ein wirksamer Schutz vor Phishing sollte technische, organisatorische und personelle Maßnahmen miteinander verbinden. Ein externer Fachdienstleister kann Unternehmen dabei unterstützen, bestehende Risiken zu bewerten, Schwachstellen zu erkennen und passende Schutzmaßnahmen umzusetzen. Althammer & Kill bietet hierfür unter anderem Beratung zu Informationssicherheit, Schulungen, ISMS-Beratung und OSINT-Assessments an. Klare Sicherheitsmaßnahmen und geschulte Mitarbeitende helfen Unternehmen dabei, eine Phishing Mail erkennen und im Verdachtsfall richtig reagieren zu können