

Phishing erkennen: Methoden, Risiken und wirksamer Schutz
Phishing ist eine Form des Social Engineering, bei der Angreifer Vertrauen ausnutzen, um vertrauliche Informationen zu erhalten oder bestimmte Handlungen auszulösen. Dabei werden nicht nur E-Mails eingesetzt. Phishing findet auch über SMS, Telefonanrufe, soziale Netzwerke, QR-Codes und gefälschte Webseiten statt. Besonders gezielte Angriffe können auf einzelne Personen, Funktionen oder Unternehmen zugeschnitten sein. Ein wirksamer Schutz besteht deshalb aus mehreren Ebenen: technische Sicherheitsmaßnahmen, sichere Authentifizierung, klare Prüf- und Meldewege sowie regelmäßig geschulte Mitarbeitende.
- Was ist Phishing?
- Wie funktioniert Phishing?
- Bedeutung von Phishing
- Arten von Phishing
- Wie erkennt man Phishing? Anzeichen eines Phishing-Angriffs
- Tools und Technologien gegen Phishing
- Wie schützt man sich vor Phishing?
- Phishing melden
- Phishing-Beispiele
- Haftung bei Phishing
- Geschichte von Phishing
- Trends beim Phishing
- Schulungen
- Dienstleistungen
Unser Angebot
Sie benötigen Beratung? Wir unterstützen Sie gern! Unsere Expertinnen und Experten beraten und unterstützen Sie bei der Umsetzung.
Weitere Informationen zu unseren Angeboten, Beratungsdienstleistungen und unserer Expertise finden Sie hier:
Beratung Informationssicherheit
Externe Informationssicherheitsbeauftragte
ISMS-Beratung
Schulungen & Sensibilisierung
Schwachstellenanalyse durch OSINT-Assessment
Beratung Datenschutz
Datenschutz-Folgenabschätzung
Datenschutz-Bestandsaufnahme und Audits
Ihr Ansprechpartner

Mehr Theman
Was ist Phishing?
Phishing bezeichnet den Versuch, Menschen durch Täuschung dazu zu bringen, vertrauliche Informationen preiszugeben oder eine bestimmte Handlung auszuführen. Der Begriff leitet sich vom englischen Wort „fishing“ ab und beschreibt sinngemäß das „Angeln“ nach Informationen. Phishing gehört zum Social Engineering, da Angreifer gezielt menschliche Eigenschaften wie Vertrauen, Hilfsbereitschaft, Neugier oder Unsicherheit ausnutzen.
Hinter Phishing stehen häufig Cyberkriminelle oder organisierte Gruppen, die finanzielle oder andere vertrauliche Informationen erlangen wollen. Betroffen sein können Privatpersonen ebenso wie Mitarbeitende, Führungskräfte und ganze Organisationen. Angreifer geben sich beispielsweise als Bank, Behörde, Geschäftspartner, Kollege oder IT-Support aus. Dabei können Zugangsdaten, Zahlungsinformationen, personenbezogene Daten oder interne Unternehmensinformationen das Ziel sein. In anderen Fällen sollen Betroffene eine Zahlung ausführen, einen Zugang freigeben oder Schadsoftware starten.
Phishing ist daher nicht auf einen bestimmten Kommunikationsweg beschränkt. E-Mail ist lediglich eine Möglichkeit. Auch Telefon, SMS, Messenger, soziale Netzwerke und manipulierte Webseiten werden für Phishing-Angriffe eingesetzt.
Wie funktioniert Phishing?
Ein Phishing-Angriff besteht häufig aus mehreren Schritten. Zunächst benötigen Angreifer einen glaubwürdigen Anlass. Bei breit angelegten Kampagnen kann dies eine allgemeine Geschichte sein, etwa ein angebliches Problem mit einem Benutzerkonto. Bei gezielten Angriffen werden dagegen häufig Informationen über eine bestimmte Person oder Organisation gesammelt.
Dafür können öffentlich zugängliche Quellen genutzt werden. Namen, berufliche Positionen, Zuständigkeiten, Geschäftspartner oder Informationen über aktuelle Projekte können aus Unternehmenswebseiten, sozialen Netzwerken und anderen öffentlichen Quellen stammen. Aus diesen Informationen lässt sich anschließend ein glaubwürdiger Kontext für den Angriff erstellen.
Im nächsten Schritt nimmt der Angreifer Kontakt auf. Dies kann per E-Mail, SMS, Telefon oder über soziale Netzwerke erfolgen. Häufig wird zusätzlich Zeitdruck aufgebaut. Das Opfer soll beispielsweise sofort eine Zahlung bestätigen, einen Sicherheitscode nennen oder sich auf einer Webseite anmelden. Dabei nutzen Angreifer verschiedene Techniken etwa gefälschte Webseiten, manipulierte Links oder das Vortäuschen einer vertrauenswürdigen Identität.
Der entscheidende Punkt ist die gewünschte Handlung. Phishing funktioniert häufig nicht dadurch, dass ein technisches System direkt überwunden wird. Vielmehr wird versucht, eine berechtigte Person dazu zu bringen, selbst eine sicherheitskritische Handlung auszuführen. Genau diese Verbindung aus glaubwürdiger Täuschung und menschlicher Reaktion macht Social Engineering besonders relevant für die Informationssicherheit.
Bedeutung von Phishing
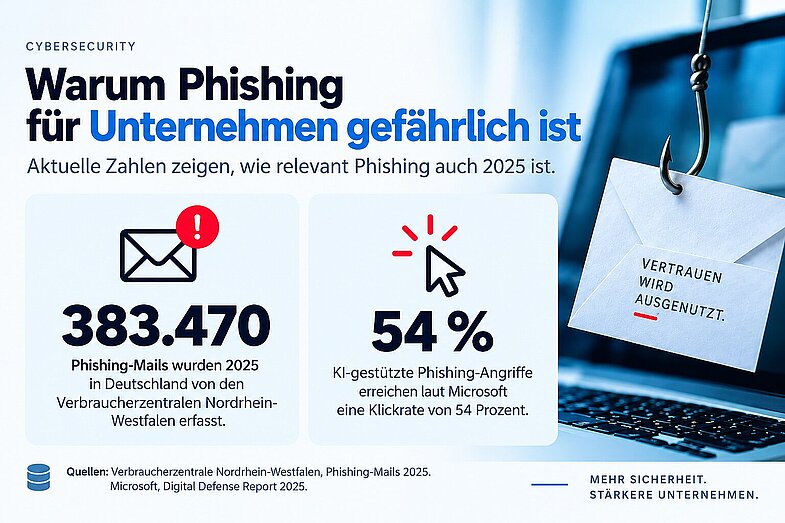
Phishing ist für Unternehmen ein ernst zu nehmendes Sicherheitsrisiko. Gelangen Zugangsdaten in falsche Hände, können Angreifer beispielsweise auf E-Mail-Konten, Cloud-Dienste oder interne Anwendungen zugreifen. Daraus können weitere Angriffe, Datenverluste oder finanzielle Schäden entstehen. Wie relevant das Thema weiterhin ist, zeigen aktuelle Zahlen. Im Jahr 2025 wurden in Deutschland 383.470 Phishing Mails von Verbraucherzentrale Nordrhein-Westfallen erfasst. Auch der Einsatz künstlicher Intelligenz verändert Phishing Angriffe. Laut Microsoft erreichen KI gestützte Phishing Angriffe eine Klickrate 54 Prozent. Dadurch können Angreifer ihre Nachrichten gezielter und überzeugender gestalten. Phishing ist oft erfolgreich, weil Angreifer Vertrauen, Zeitdruck oder Unsicherheit ausnutzen. Professionell gestaltete Nachrichten und glaubwürdige Szenarien können es zusätzlich erschweren, einen Angriff rechtzeitig zu erkennen.
Die Zahlen zeigen, dass Phishing weit über unerwünschte Nachrichten hinausgeht. Ein einziger erfolgreicher Angriff kann ausreichen, um Zugang zu sensiblen Daten oder Unternehmenssystemen zu erhalten. Technische Schutzmaßnahmen, klare Abläufe und geschulte Mitarbeitende sind deshalb wichtige Bestandteile der Prävention.
Arten von Phishing
Phishing ist ein Oberbegriff für verschiedene Angriffsmethoden. Sie unterscheiden sich unter anderem durch den Kommunikationsweg, die Zielgruppe und den Grad der Personalisierung.
E-Mail-Phishing
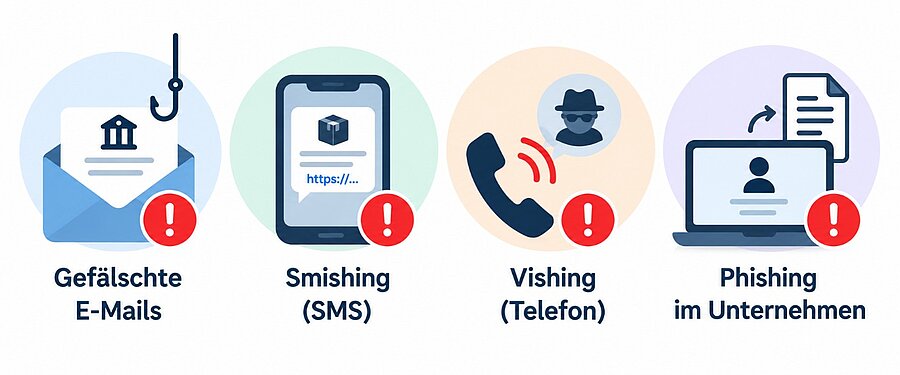
Beim klassischen E-Mail-Phishing versenden Angreifer gefälschte Nachrichten, die scheinbar von bekannten Organisationen oder Personen stammen. Häufig führen Links zu manipulierten Webseiten oder Anhänge enthalten schädliche Inhalte. E-Mail-Phishing ist jedoch nur eine von mehreren Varianten und wird im separaten Beitrag zum Thema „Phishing Mail“ ausführlicher behandelt.
Spear Phishing
Spear Phishing richtet sich gezielt an bestimmte Personen oder Organisationen. Statt einer allgemeinen Nachricht verwenden Angreifer Informationen, die zum beruflichen oder persönlichen Umfeld des Opfers passen. Dazu können Namen von Kollegen, Funktionen, Projekte oder Geschäftspartner gehören.
Eine Anfrage wirkt dadurch glaubwürdiger. Gerade deshalb sollte nicht allein die sprachliche Qualität einer Nachricht darüber entscheiden, ob sie als vertrauenswürdig eingestuft wird.
Whaling
Whaling ist eine gezielte Phishing-Variante, bei der vor allem Führungskräfte oder andere Personen mit weitreichenden Befugnissen angegriffen werden. Solche Personen können Zugang zu vertraulichen Informationen haben oder Zahlungen und wichtige Geschäftsprozesse freigeben.
Der mögliche Nutzen eines erfolgreichen Angriffs ist für Kriminelle entsprechend hoch. Deshalb können Whaling-Angriffe besonders sorgfältig vorbereitet sein.
Smishing
Smishing bezeichnet Phishing per SMS. Die Nachricht kann beispielsweise behaupten, dass ein Paket nicht zugestellt werden konnte, ein Konto überprüft werden müsse oder eine Zahlung ausstehe. Über einen enthaltenen Link sollen anschließend persönliche Daten, Zugangsdaten oder Zahlungsinformationen eingegeben werden.
Die kurze Form einer SMS kann eine genaue Prüfung erschweren. Deshalb sollte ein betroffener Dienst direkt über die bekannte Website oder App aufgerufen werden.
Vishing
Beim Vishing erfolgt die Täuschung per Telefon oder Sprachnachricht. Ein Angreifer kann sich beispielsweise als Bankmitarbeiter, IT-Support oder Geschäftspartner ausgeben.
Während des Gesprächs wird häufig versucht, Zeitdruck aufzubauen. Das Opfer soll Sicherheitscodes nennen, eine Zahlung bestätigen oder eine Software installieren. Die angezeigte Telefonnummer allein ist kein zuverlässiger Echtheitsnachweis, da Absenderinformationen manipuliert werden können.
Quishing
Quishing nutzt QR-Codes, um Personen auf manipulierte Webseiten zu führen. Der QR-Code kann in einer E-Mail oder auf einem Dokument erscheinen, aber auch auf Plakaten, Briefen oder anderen physischen Objekten angebracht sein.
Das Problem: Die Zieladresse ist vor dem Scannen nicht unmittelbar sichtbar. Deshalb sollte auch bei QR-Codes geprüft werden, welche Webseite tatsächlich geöffnet wird.
Clone Phishing
Beim Clone Phishing wird eine legitime oder zumindest erwartbare Kommunikation nachgeahmt. Gestaltung, Absendername und Inhalt können einer bekannten Nachricht ähneln. Ein Link oder Anhang wird jedoch durch einen manipulierten Inhalt ersetzt.
CEO Fraud und Business Email Compromise
Beim CEO Fraud geben sich Angreifer als Führungskraft aus und verlangen beispielsweise eine dringende Überweisung oder die Weitergabe vertraulicher Informationen. Business E-Mail Compromise kann noch weiter gehen: Dabei werden geschäftliche Kommunikationsprozesse gezielt manipuliert oder bereits kompromittierte Konten verwendet.
Wie erkennt man Phishing? Anzeichen eines Phishing-Angriffs
Phishing lässt sich nicht immer anhand eines einzelnen Merkmals erkennen. Moderne Angriffe können sprachlich korrekt, optisch professionell und auf den Empfänger zugeschnitten sein. Deshalb sollte immer der gesamte Kontext betrachtet werden.
Phishing-E-Mails erkennen
Phishing-E-Mails sehen oft wie echte Nachrichten von Banken, Unternehmen oder Behörden aus. Warnzeichen sind unbekannte Absender, verdächtige Links, unerwartete Anhänge oder die Aufforderung, Passwörter und Zahlungsdaten einzugeben. Auch Zeitdruck oder Drohungen können auf Phishing hinweisen.
Phishing am Telefon erkennen
Beim Telefon-Phishing geben sich Betrüger zum Beispiel als Bankmitarbeiter, Support oder Behörde aus. Sie versuchen, Passwörter, TANs oder andere persönliche Daten zu erhalten. Geben Sie solche Informationen niemals am Telefon weiter und rufen Sie im Zweifel über eine bekannte Telefonnummer zurück.
Phishing über SMS und Messenger erkennen
Gefälschte SMS oder Messenger-Nachrichten enthalten häufig einen Link und fordern zu einer schnellen Handlung auf. Typische Beispiele sind angebliche Paketprobleme, offene Rechnungen oder Sicherheitswarnungen. Klicken Sie nicht auf unbekannte Links und prüfen Sie den Absender.
Phishing über QR-Codes erkennen
Auch QR-Codes können zu gefälschten Webseiten führen. Da die Internetadresse vor dem Scannen nicht direkt sichtbar ist, sollte man besonders vorsichtig sein. Prüfen Sie die angezeigte Adresse, bevor Sie persönliche Daten eingeben.
Gefälschte Webseiten erkennen
Phishing-Webseiten sehen bekannten Webseiten oft sehr ähnlich. Achten Sie besonders auf die Internetadresse. Schon kleine Änderungen im Domainnamen können auf eine Fälschung hinweisen. Öffnen Sie wichtige Dienste am besten direkt über die bekannte Website oder App.
Phishing in sozialen Netzwerken erkennen
Betrüger nutzen auch soziale Netzwerke und gefälschte Profile. Sie verschicken beispielsweise Links, angebliche Gewinnspiele oder dringende Nachrichten. Auch wenn die Nachricht von einem bekannten Konto kommt, sollte eine ungewöhnliche Aufforderung überprüft werden.
Tools und Technologien gegen Phishing
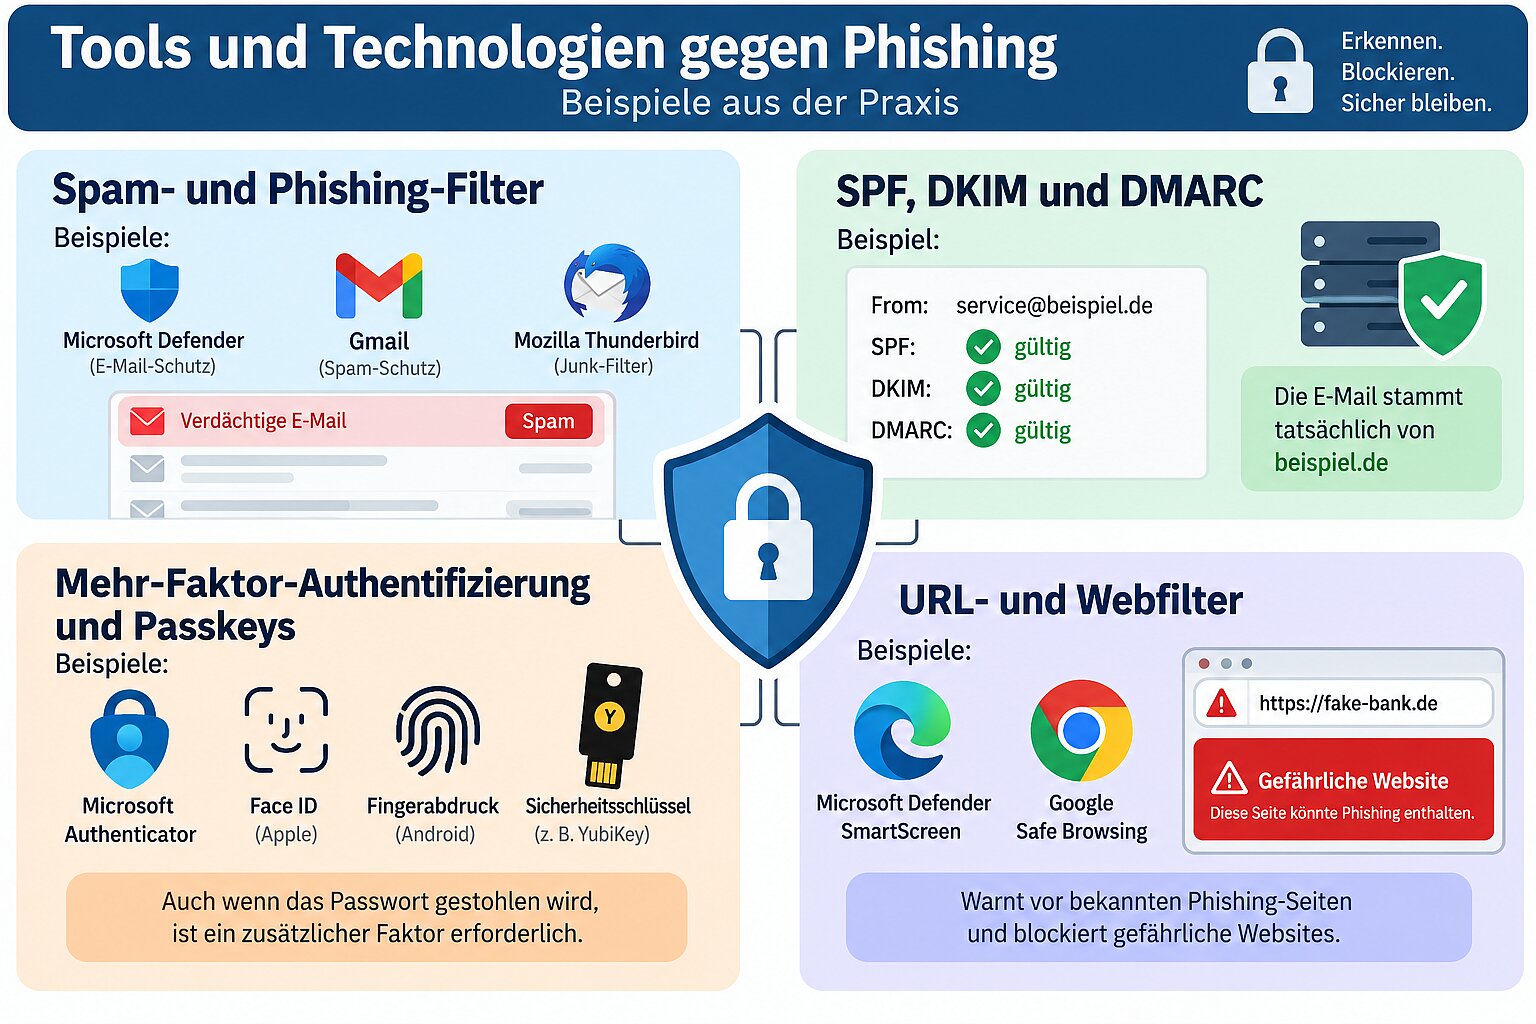
Technische Schutzmaßnahmen können viele Phishing-Versuche erkennen oder deren Folgen begrenzen. Sie ersetzen jedoch nicht die Prüfung ungewöhnlicher Vorgänge.
Spam- und Phishing-Filter
Spam- und Phishing-Filter prüfen E-Mails auf verdächtige Absender, Links und Anhänge. Erkannte Phishing-Mails können automatisch blockiert oder als gefährlich markiert werden. Moderne Angriffe können solche Filter jedoch manchmal umgehen.
SPF, DKIM und DMARC
SPF, DKIM und DMARC helfen dabei, gefälschte E-Mail-Absender zu erkennen. Unternehmen können damit ihre Domains besser vor Missbrauch schützen. Dadurch wird es für Angreifer schwieriger, E-Mails im Namen eines Unternehmens zu versenden.
Mehr-Faktor-Authentifizierung und Passkeys
Die Mehr-Faktor-Authentifizierung bietet zusätzlichen Schutz, wenn ein Passwort gestohlen wurde. Passkeys sind besonders sicher, da sie gegen viele klassische Phishing-Angriffe schützen und kein normales Passwort eingegeben werden muss.
URL- und Webfilter
URL- und Webfilter erkennen und blockieren bekannte gefährliche Webseiten. Sie können verhindern, dass Nutzer versehentlich eine Phishing-Seite öffnen. Trotzdem sollten unbekannte Links immer sorgfältig geprüft werden.
Wie schützt man sich vor Phishing?
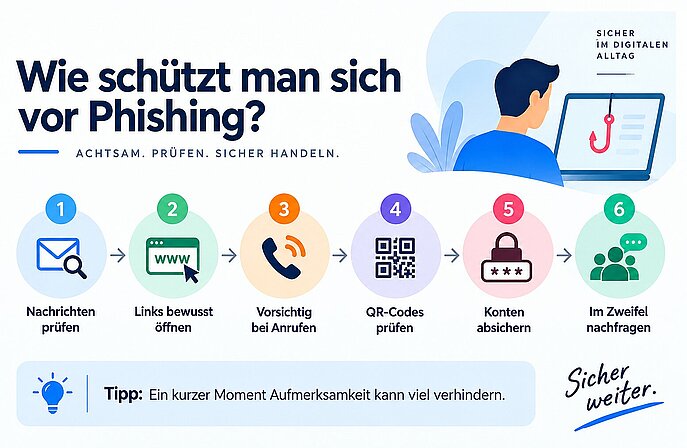
Ein guter Schutz vor Phishing besteht aus Aufmerksamkeit, sicheren Passwörtern und technischen Schutzmaßnahmen. Wichtig ist, bei ungewöhnlichen Nachrichten, Anrufen oder Aufforderungen nicht sofort zu handeln. Die folgenden Regeln dienen als einfacher Leitfaden.
Verdächtige Nachrichten und Links
Wenn Sie eine unerwartete E-Mail, SMS oder Messenger-Nachricht erhalten, dann prüfen Sie zuerst den Absender. Falls die Nachricht einen Link enthält, dann klicken Sie nicht sofort darauf. Öffnen Sie die bekannte Website oder App direkt. Wenn eine Nachricht starken Zeitdruck erzeugt oder mit einer Kontosperrung droht, dann überprüfen Sie die Aufforderung über einen zweiten Kontaktweg.
Anrufe und persönliche Daten
Wenn Sie am Telefon nach Passwörtern, TANs oder Sicherheitscodes gefragt werden, dann geben Sie diese Informationen nicht weiter. Falls sich jemand als Bank, Behörde oder Unternehmen ausgibt, dann beenden Sie das Gespräch und rufen Sie selbst über eine bekannte Telefonnummer zurück.
Konten und Passwörter schützen
Wenn ein Dienst Mehr-Faktor-Authentifizierung oder Passkeys anbietet, dann sollten Sie diese verwenden. Nutzen Sie für verschiedene Konten unterschiedliche und sichere Passwörter. Falls Sie viele Passwörter verwalten müssen, dann kann ein Passwortmanager helfen.
QR-Codes und Zahlungen prüfen
Wenn ein QR-Code zu einer Anmeldung oder Zahlung führt, dann prüfen Sie zuerst die angezeigte Internetadresse. Falls Sie unerwartet zu einer Zahlung oder Änderung von Bankdaten aufgefordert werden, dann bestätigen Sie die Anfrage über einen unabhängigen Kontaktweg.
Im Zweifel nachfragen
Wenn Ihnen eine Nachricht oder Aufforderung verdächtig erscheint, dann handeln Sie nicht vorschnell. Fragen Sie bei der betreffenden Person oder Organisation über einen bekannten Kontaktweg nach. Falls es sich um eine geschäftliche Nachricht handelt, dann informieren Sie zusätzlich die zuständige IT- oder Sicherheitsstelle.
Was tun bei Phishing?
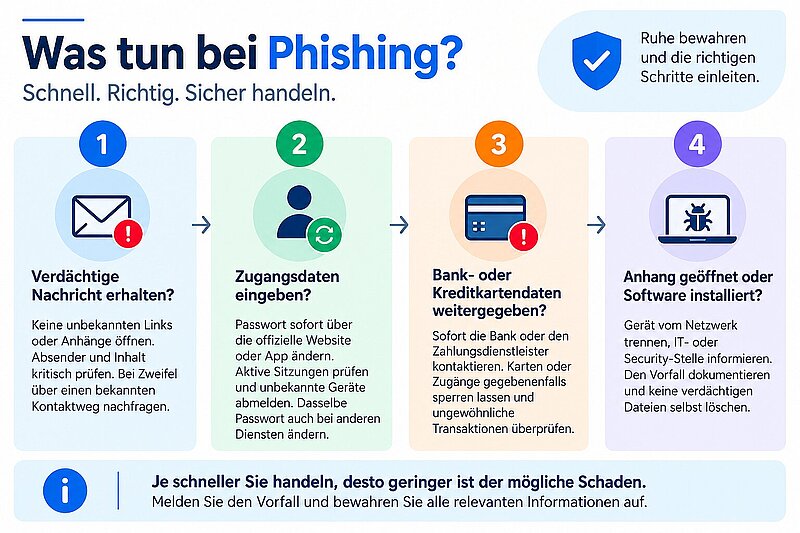
Wie Sie auf Phishing reagieren sollten, hängt davon ab, was bereits passiert ist. Haben Sie lediglich eine verdächtige Nachricht erhalten, sollten Sie keine unbekannten Links oder Anhänge öffnen und den Kontakt über den vorgesehenen Meldeweg weitergeben.
Haben Sie Zugangsdaten auf einer verdächtigen Webseite eingegeben, ändern Sie das Passwort unverzüglich über die echte Website oder Anwendung. Prüfen Sie aktive Sitzungen und melden Sie unbekannte Geräte oder Sitzungen ab. Wird dasselbe Passwort bei weiteren Diensten verwendet, muss es auch dort geändert werden.
Bei weitergegebenen Bank- oder Kreditkartendaten sollte die Bank beziehungsweise der Zahlungsdienstleister schnellstmöglich kontaktiert werden.
Wurde ein verdächtiger Anhang geöffnet oder Software installiert, sollte in einem Unternehmen die zuständige IT- oder Security-Stelle informiert werden. Der Vorfall sollte dokumentiert und das betroffene System untersucht werden. Verdächtige Nachrichten und andere relevante Informationen sollten nicht vorschnell gelöscht werden, da sie für die Analyse des Vorfalls benötigt werden können.
Phishing melden
Phishing sollte immer gemeldet werden, damit verdächtige Nachrichten, Domains und Angriffsmethoden untersucht werden können. Wenn Sie in einem Unternehmen arbeiten, melden Sie den Vorfall zuerst über den internen Meldeweg an die IT- oder Security-Abteilung. Leiten Sie die verdächtigten E-Mails möglichst als Anhang an die IT- Abteilung weiter. So bleiben die ursprünglichen E-Mail-Header und Absenderinformation für die Analyse erhalten.
Verdächtige Phishing-Mails können Sie außerdem an das Phishing-Radar der Verbraucherzentrale weiterleiten. Dadurch helfen Sie dabei, aktuelle Betrugsmaschen zu erkennen und andere Nutzer zu warnen.
Bei einem finanziellen Schaden kontaktieren Sie sofort Ihre Bank oder den Zahlungsdienstleister. Wenn bereits Geld verloren gegangen ist oder ein Betrugsverdacht besteht, kann zusätzlich eine Meldung bei der Polizei sinnvoll sein.
Phishing-Beispiele
Ein typisches Phishing-Szenario beginnt mit einer angeblichen Sicherheitswarnung einer Bank. Das Opfer wird darüber informiert, dass sein Konto überprüft werden müsse. Ein Link führt zu einer Webseite, die dem echten Online-Banking ähnlich sieht. Dort eingegebene Zugangsdaten gelangen jedoch an die Angreifer.
Ein weiteres Beispiel ist Smishing. Eine SMS behauptet, ein Paket könne wegen einer fehlenden Adressangabe oder Gebühr nicht zugestellt werden. Über einen Link soll das Problem gelöst werden. Tatsächlich führt dieser auf eine manipulierte Webseite.
Beim Vishing kann ein angeblicher Mitarbeiter des IT-Supports anrufen und erklären, auf dem Computer sei ein Sicherheitsproblem festgestellt worden. Anschließend soll das Opfer eine Software installieren oder Zugangsdaten nennen.
Im Unternehmensumfeld sind stärker personalisierte Szenarien möglich. Ein Angreifer kennt beispielsweise den Namen einer Führungskraft und eines Geschäftspartners. Er fordert einen Mitarbeiter unter Hinweis auf einen angeblich vertraulichen Vorgang zu einer dringenden Überweisung auf.
Auch mehrere Kanäle können kombiniert werden. Nach einer ersten Nachricht folgt beispielsweise ein Telefonanruf, der die ursprüngliche Geschichte bestätigen soll. Gerade deshalb sollten sicherheitskritische Vorgänge über einen unabhängigen Kommunikationsweg verifiziert werden.
Haftung bei Phishing
Wer bei einem Phishing-Vorfall für einen entstandenen Schaden haftet, lässt sich nicht pauschal beantworten. Entscheidend ist der konkrete Sachverhalt, das Verhalten der Beteiligten, bestehende Vertragsverhältnisse und die eingesetzten Sicherheitsmaßnahmen.
Bei nicht autorisierten Zahlungen sollte die betroffene Bank oder der Zahlungsdienstleister möglichst schnell informiert werden. Unternehmen müssen zusätzlich prüfen, welche internen, vertraglichen oder gesetzlichen Pflichten durch den Sicherheitsvorfall entstehen. Sind personenbezogene Daten betroffen, können außerdem datenschutzrechtliche Anforderungen relevant sein. Bei größeren Schäden oder einer unklaren rechtlichen Situation ist eine individuelle rechtliche Prüfung sinnvoll.
Geschichte von Phishing
Phishing ist deutlich älter als viele heutige Kommunikationsplattformen. Frühe Formen wurden bereits in den 1990er-Jahren bekannt. Angreifer versuchten damals unter anderem, Zugangsdaten von Nutzern großer Onlinedienste zu erhalten. Mit der zunehmenden Verbreitung von E-Mail, Online-Banking und digitalen Kundenkonten wuchs auch die Bedeutung von Phishing.
Viele frühe Angriffe waren einfach aufgebaut. Ungewöhnliche Formulierungen, schlechte Übersetzungen oder offensichtlich falsche Webseiten machten zahlreiche Versuche erkennbar. Mit der Professionalisierung der Cyberkriminalität änderte sich das.
Gefälschte Webseiten wurden realistischer und Nachrichten konnten genauer an bekannte Marken und Geschäftsprozesse angepasst werden. Gleichzeitig entstanden neue Kommunikationskanäle. Aus klassischem E-Mail-Phishing entwickelten sich beziehungsweise verbreiteten sich weitere Varianten wie Smishing über SMS, Vishing über Sprachkommunikation und später Quishing über QR-Codes.
Auch die Zielauswahl wurde differenzierter. Neben massenhaft verbreiteten Kampagnen kamen gezielte Methoden wie Spear Phishing und Whaling hinzu.
Das Grundprinzip hat sich jedoch kaum verändert: Angreifer versuchen, Vertrauen aufzubauen oder eine glaubwürdige Situation zu erzeugen. Die betroffene Person soll anschließend selbst eine Handlung ausführen, die den Angriff ermöglicht. Verändert haben sich vor allem Qualität, Geschwindigkeit, Personalisierung und technische Unterstützung solcher Angriffe.
Trends beim Phishing
Phishing entwickelt sich vor allem in Richtung stärkerer Personalisierung und professionellerer Täuschung. Öffentlich verfügbare Informationen können genutzt werden, um einen Angriff an das berufliche Umfeld einer Person anzupassen. Namen, Funktionen, Projekte oder Geschäftsbeziehungen können bereits ausreichen, um eine glaubwürdige Anfrage zu formulieren.
Generative KI verstärkt diese Entwicklung. Texte können schneller erstellt, sprachlich verbessert und an unterschiedliche Zielgruppen angepasst werden. Damit verlieren klassische Warnzeichen wie schlechte Grammatik oder ungewöhnliche Übersetzungen an Aussagekraft.
Ein weiterer Trend betrifft künstlich erzeugte Stimmen, Bilder und Videos. Bei einem telefonischen Angriff kann beispielsweise versucht werden, die Stimme einer bekannten Person nachzuahmen. Eine vermeintlich bekannte Stimme ist deshalb kein ausreichender Identitätsnachweis.
Gleichzeitig werden mehrere Kommunikationskanäle kombiniert. Ein Angriff kann mit einer Nachricht beginnen und anschließend telefonisch fortgeführt werden. Dadurch entsteht ein scheinbar konsistenter Vorgang, der das Vertrauen des Opfers erhöhen soll.
Auch QR-Code-Phishing und andere Methoden, bei denen die eigentliche Zieladresse zunächst verborgen bleibt, spielen eine zunehmende Rolle.
Für die Verteidigung bedeutet das: Unternehmen sollten sich weniger auf einzelne optische Warnzeichen verlassen. Wichtiger werden verifizierte Prozesse, phishing-resistente Authentifizierung und schnelle Meldewege.
Schulungen
Regelmäßige Schulungen helfen Mitarbeitenden, Phishing und Social Engineering im Arbeitsalltag besser zu erkennen. Dabei lernen sie, verdächtige E-Mails, ungewöhnliche Zahlungsaufforderungen und andere Betrugsversuche richtig einzuschätzen und zu melden.
Althammer & Kill bietet Schulungen und Sensibilisierungsmaßnahmen zur Informationssicherheit an. Dazu gehören beispielsweise praxisbezogene Seminare und Webinare. Die Inhalte können sich mit aktuellen Sicherheitsrisiken, dem sicheren Umgang mit Informationen und dem richtigen Verhalten bei verdächtigen Situationen beschäftigen.
Dienstleistungen
Ein externer Fachdienstleister kann Unternehmen dabei unterstützen, Phishing-Risiken frühzeitig zu erkennen und geeignete Schutzmaßnahmen umzusetzen. Dabei werden technische, organisatorische und personelle Maßnahmen gemeinsam betrachtet. Althammer & Kill unterstützt Unternehmen unter anderem in den Bereichen Informationssicherheit, ISMS-Beratung sowie Schulung und Sensibilisierung. Auch OSINT-Assessments können helfen, öffentlich verfügbare Informationen zu erkennen, die für gezielte Phishing-Angriffe missbraucht werden könnten. Dadurch können Sicherheitsmaßnahmen gezielt verbessert und Mitarbeitende besser auf aktuelle Bedrohungen vorbereitet werden.